タグ: W

  • FW、IPS/IDS、WAFとは

    1.FW(Firewall)

     送受信するデータを監視して通信の可否を判断する
       保護する対象、つまり壁をどこに設置するかにより
       「パーソナルFW」と「ネットワーク用FW」に大別される

     パーソナルファイアウォール
       パソコンを保護する働きを持つファイアウォール

       外部からPCへの不正なアクセスを防止するほか、
       PCから外部への不正な通信を遮断することもできる

     ネットワーク用ファイアウォール
       社内ネットワークなどネットワーク全体を保護する働きを持つ

       インターネット回線と社内ネットワークなどとの間に
       専用のハードウェア製品を設置するものが主流でしたが、
       近年はクラウドサービスとして提供されるものもある

    2.IPS(Intrusion Prevention System)/IDS(/Intrusion Detection System)

     IPS・・・不正侵入防止システム
       通信の異常を通知することに加え、
       ワームやDoSなどのパケットが持つ特徴を検知した直後に、
       人手を介することなく自動的に通信を遮断する

       迅速なインシデント対応が実現できるメリットがある反面、
       即時にシステムが停止してしまうケースが想定され
       業務に大きな影響が出やすいというデメリットがある

     IDS・・・不正侵入検知システム
       通信の異常を検出した際には、迅速に管理者へ通知し、
       管理者は異常な通信をブロックする、
       ファイアウォールのフィルタリングを強化し、
       攻撃に備えるといった対処ができる

    3.WAF(Web Application Firewall)

     FWやIPSよりも上位のアプリケーションレベルでのセキュリティ対策
       Webアプリケーションに特化した防御対策

       Webアプリケーションへの通信内容を検査し、
         本来流出しないはずのデータが
         レスポンスとして含まれていないかチェックする

     Webアプリケーションの脆弱性を悪用した攻撃からWebサイトを保護する
       Webサーバーの前段に設置して通信を解析・検査し、
       攻撃と判断した通信を遮断することで、Webサイトを保護する

       インターネットバンキングやECサイトのように、
         ユーザーからの入力を受け付けたり、
       リクエストに応じて動的にページを作成するサイトの保護に適している

    4.FW、IPS、WAFの違い

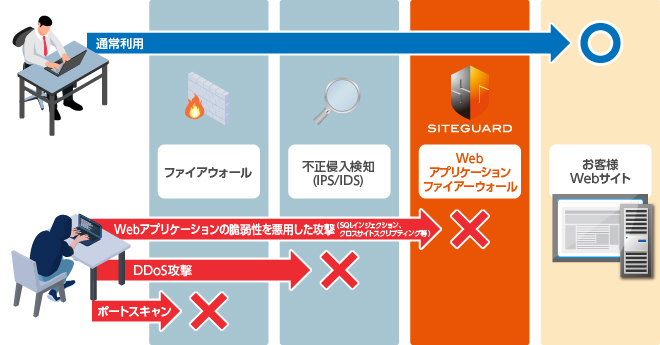
     FWはネットワークレベルでのセキュリティ対策
       送信元と送信先の情報を元にアクセスを制限する

       外部公開が不要なポーヨを狙った通信を制限するが、
       通信の中身までは検査しない

       80番ポートや443番ポートへの通信など、
       正常な通信を装った攻撃には対処できない

     IPSはプラットフォームレベルでのセキュリティ対策
       OSやミドルウェアの脆弱性を悪用した攻撃や、
       ファイル共有サービスへの攻撃等

       防御範囲が広いのがIPSの特長
         Webアプリへの攻撃は多種多様に増え、高度化している

         IPSでは
           攻撃を防ぎきれなかったり、
           解析のためにネットワークの性能劣化や遅延が起き
           ネットワークが使えなくなったりすることがある

     WAFはFWやIPSよりも上位のアプリケーションレベルでのセキュリティ対策
       Webアプリケーションに特化した防御対策

     WAFとFW、IPSはそれぞれ異なるネットワークレベルで機能する
       WAFを導入すればFWやIPSが不要になるといったことではない

       どれが欠けてもセキュリティレベルが落ちるため、
       それぞれで補完しあうことが必要
  • virus、spyware、worm、Trojan horse、logic bomb、bot virusとは

    1.ウィルス(virus)

     実行されると他のプログラムやファイルに寄生し
       別のプログラムに移れるようにする独自のコードを書き込み、
       プログラムからプログラムへと感染を広げるプログラム

     ほとんどのウイルスは実行ファイルに添付されている
       ウイルスがコンピュータ上に入り込んだとしても、
       ユーザーが悪意のあるプログラムをクリックしたり実行したり開いたり
       しない限り、コンピュータに感染することはない

     感染したファイルを共有する、ウイルスを添付した E メールを送信する等
       無意識のうちにコンピュータウイルスを拡散し続けていく

    2.スパイウェア(spyware)

     ブラウザの閲覧履歴やキー入力などユーザーに関する情報を収集し、
       情報収集者である特定のコンピュータへ自動的に送信するプログラム

    3.ワーム(worm)

     寄生することなく独自に活動し他のコンピュータに感染する
       自己増殖型のプログラム

     自分自身の複製を作り、他のコンピュータに感染を広める
       単独で動作し、他のプログラムに寄生する必要がない

     ウイルスまたはトロイの木馬の下位分類にあたる
       コンピュータからコンピュータへと拡散するが、ウイルスとは異なり、
       ホストプログラムに寄生することなく移動し単体で動作する能力を持つ

     システム上のファイルや情報の転送機能を利用して単独で移動できる
       インターネットや LAN の接続を通じて感染する

     ワームの例
       E メールのアドレス帳に登録されている全員に自分自身のコピーを送信する
       受信者 1 人 1 人 のところでもワームは自己複製し、
       それぞれのアドレス帳に登録されている人全員に自分自身を送信し、
       その連鎖を広げていく

    4.トロイの木馬(Trojan horse)

          (参考:トロイの木馬)

     有用なソフトウェアを偽ってコンピュータへ侵入し、
       データ消去やファイルの外部流出などを行うプログラム

     一見正規のアプリケーションやソフトウェアのように見え
       意図をユーザーに誤解させるマルウェアの総称

     自己複製はしないが、破壊的な活動を行う
       コンピュータにバックドアを仕込み、悪意のある攻撃者にコマンドを与え
       悪意のあるユーザーやプログラムがシステムにアクセスできる様にする

    5.ロジックボム(logic bomb)

     サイバー攻撃などに用いられるマルウェアの一種
       標的システムの内部に潜伏し、あらかじめ設定された条件が満たされると
       自動的に起動してデータの破壊活動などを行う
         コンピュータに仕掛けられた論理的な時限爆弾

     対象のコンピュータに自身の複製を記録(感染)し、
       システム稼働時に常駐するか一定間隔で起動するよう
       OSの設定などを不正に書き換える

     感染時点では何もせずに潜伏しており、
       攻撃者が指定した条件が満たされると行動を開始し、
       あらかじめ設定された破壊活動などを行う

     例えば、
       ある日時になったらコンピュータの記憶装置の内容をすべて抹消する
       特定の利用者のログインが一定期間途絶えたらファイルの内容を消去する
       最後の自分自身やシステムに残る痕跡を削除し、後からの検証を妨害する

    6.ボットウイルス(bot virus)

     外部から端末を遠隔操作できるウイルス
       気づかれないよう端末に侵入して悪事を働く
       知らないところで端末が遠隔操作され、犯罪行為に加担することになる

     感染経路別に8種類
       ネットワーク感染型
         OSやソフトウェアなどの脆弱性を突き、
         ネットワークから端末へと侵入するボットウイルス

         インターネットに接続されていれば、
         ネットワークを通じてボットウイルスに感染するリスクがある

       メール添付型
         ウイルスを仕込んだファイルを添付したメールを送りつけ、
         ユーザーが添付ファイルを開くと端末が感染するボットウイルス

         明らかに不審なメールもあれば、
         仕事の関係者を装ったメールが送られてくる

       SMS添付型
         スマートフォンのSMS宛てに不正なリンクを送信し、
         添付ファイルやリンクをタップすることで感染するボットウイルス

         実在するサービス名や企業名をかたって送られてくる
         不審なアドレスから送られてきたSMSは開封せずに削除する

       Web閲覧型
         ウイルスが仕掛けられたWebサイトを閲覧したり、
         サイト上のリンクをクリックすると感染するボットウイルス

         正規のWebサイトでも、ボットウイルスが仕込まれている場合があり
         ボットウイルスに感染する可能性がある

       Web誘導型
         不正なWebサイトにを誘導し、感染させるボットウイルスです

         サイトにアクセスするだけで
           不正なプログラムをインストールさせる
         Webサイト上の改ざんされたリンクから、
           不正なWebサイトへと誘導する

       ラウドストレージ型
         クラウドストレージ上に不正なファイルを保存し、
         共有フォルダなどを通じて感染させるボットウイルス

         一見すると、通常のファイルと同じ形式・名称が用いられ
         ファイルを開くことで、端末にボットウイルスが侵入する

       外部記憶媒体感染型
         USBメモリなどの外部記憶媒体にウイルスを仕込んで
         端末を感染させるボットウイルス

         外部記憶媒体の接続を検知すると自動的にその内容を表示する
         そのため、ファイルを開かなくても、挿した時点で感染する

       アプリケーション型
         アプリケーションにウイルスを仕込み、
         アプリをインストールすることで感染するボットウイルス

         正規のアプリにボットウイルスが仕掛けられているケースもあれば
         正規のアプリを装った、偽のアプリが配布されることもある

    7.まとめ

    ウィルスプログラムやファイルに寄生する
    自己増殖が可能
    スパイウェア破壊するより、隠密に活動する
    情報を盗み出すことが目的
    ワーム単体で動作可能
    自己増殖も可能
    トロイの木馬単体で動作可能
    有益なプログラムへなりすます
    ロジックボム設定された条件になると発動する
    データの破壊やシステム障害を起こす
    ボットウィルス外部からの遠隔操作が可能
    ボットの集まりを形成、サイバー攻撃へ悪用される