1.FW(Firewall)
送受信するデータを監視して通信の可否を判断する
保護する対象、つまり壁をどこに設置するかにより
「パーソナルFW」と「ネットワーク用FW」に大別される
パーソナルファイアウォール
パソコンを保護する働きを持つファイアウォール
外部からPCへの不正なアクセスを防止するほか、
PCから外部への不正な通信を遮断することもできる
ネットワーク用ファイアウォール
社内ネットワークなどネットワーク全体を保護する働きを持つ
インターネット回線と社内ネットワークなどとの間に
専用のハードウェア製品を設置するものが主流でしたが、
近年はクラウドサービスとして提供されるものもある
2.IPS(Intrusion Prevention System)/IDS(/Intrusion Detection System)
IPS・・・不正侵入防止システム
通信の異常を通知することに加え、
ワームやDoSなどのパケットが持つ特徴を検知した直後に、
人手を介することなく自動的に通信を遮断する
迅速なインシデント対応が実現できるメリットがある反面、
即時にシステムが停止してしまうケースが想定され
業務に大きな影響が出やすいというデメリットがある
IDS・・・不正侵入検知システム
通信の異常を検出した際には、迅速に管理者へ通知し、
管理者は異常な通信をブロックする、
ファイアウォールのフィルタリングを強化し、
攻撃に備えるといった対処ができる
3.WAF(Web Application Firewall)
FWやIPSよりも上位のアプリケーションレベルでのセキュリティ対策
Webアプリケーションに特化した防御対策
Webアプリケーションへの通信内容を検査し、
本来流出しないはずのデータが
レスポンスとして含まれていないかチェックする
Webアプリケーションの脆弱性を悪用した攻撃からWebサイトを保護する
Webサーバーの前段に設置して通信を解析・検査し、
攻撃と判断した通信を遮断することで、Webサイトを保護する
インターネットバンキングやECサイトのように、
ユーザーからの入力を受け付けたり、
リクエストに応じて動的にページを作成するサイトの保護に適している
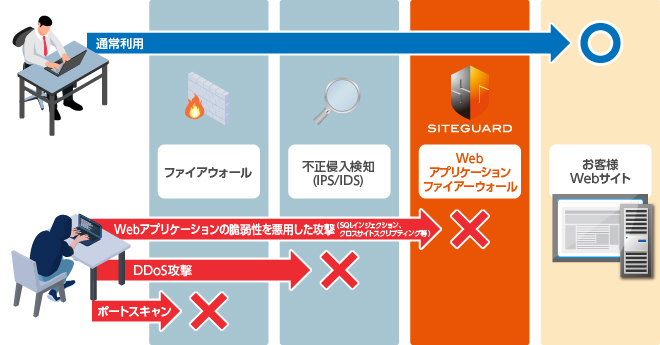
4.FW、IPS、WAFの違い
FWはネットワークレベルでのセキュリティ対策
送信元と送信先の情報を元にアクセスを制限する
外部公開が不要なポーヨを狙った通信を制限するが、
通信の中身までは検査しない
80番ポートや443番ポートへの通信など、
正常な通信を装った攻撃には対処できない
IPSはプラットフォームレベルでのセキュリティ対策
OSやミドルウェアの脆弱性を悪用した攻撃や、
ファイル共有サービスへの攻撃等
防御範囲が広いのがIPSの特長
Webアプリへの攻撃は多種多様に増え、高度化している
IPSでは
攻撃を防ぎきれなかったり、
解析のためにネットワークの性能劣化や遅延が起き
ネットワークが使えなくなったりすることがある
WAFはFWやIPSよりも上位のアプリケーションレベルでのセキュリティ対策
Webアプリケーションに特化した防御対策
WAFとFW、IPSはそれぞれ異なるネットワークレベルで機能する
WAFを導入すればFWやIPSが不要になるといったことではない
どれが欠けてもセキュリティレベルが落ちるため、
それぞれで補完しあうことが必要